Ce qu’il faut retenir
- Un feature flag de lancement doit avoir un propriétaire, une décision attendue et une date de revue dès sa création.
- Désactiver un flag dans l’interface ne retire ni la branche du code ni ses tests et ses dépendances.
- La suppression se vérifie sur les consommateurs encore déployés, avec une valeur de repli connue et un contrôle du comportement final.
La fonctionnalité est activée pour tous depuis six mois. Pourtant, son ancien parcours subsiste dans le code, deux tests continuent de le couvrir et personne n’ose supprimer la configuration. Le flag qui sécurisait le lancement devient une dette : les développeurs doivent comprendre une décision déjà prise avant de modifier le produit.
Les feature flags séparent déploiement du code et activation d’un comportement. Ce levier est précieux pour un lancement progressif, une expérience ou une désactivation opérationnelle. Il faut aussi gérer leur sortie. Le cycle ne se termine pas au moment où le bouton passe à 100 %.
Ne pas donner la même durée à tous les flags
Un flag de lancement doit normalement disparaître quand le comportement est stabilisé. Un flag d’expérience vit le temps de la décision. Un mécanisme opérationnel de coupure peut rester utile, tandis qu’un paramètre d’autorisation demande une gouvernance plus durable. Les traiter comme des objets identiques conduit à supprimer un contrôle utile ou à conserver indéfiniment une branche temporaire.
La documentation Unleash sur les feature flags distingue types, états et étapes de vie. Elle prévoit notamment un état indiquant une obsolescence potentielle après une durée attendue. Cette durée déclenche une revue ; elle ne prouve pas que le code peut être retiré sans risque.
À la création, écrire une phrase de sortie : « supprimer après validation du nouveau parcours sur tous les comptes éligibles » ou « conserver comme coupe-circuit, revoir chaque trimestre ». Une date seule devient vite un champ ignoré si aucune décision n’y est associée.
La dette est dans les chemins encore possibles
Deux flags binaires peuvent créer jusqu’à quatre combinaisons théoriques ; dix peuvent en créer jusqu’à 1 024. Toutes ne sont pas valides ni effectivement exposées. Le problème n’est donc pas ce nombre brut, mais l’incapacité à dire quelles combinaisons sont supportées et testées.
Un flag peut aussi modifier les données produites. Le nouveau parcours écrit un format différent, tandis qu’un retour arrière réactive un lecteur ancien. Le flag autorise ce retour en interface, mais la compatibilité des données n’est pas garantie. La réversibilité doit être vérifiée séparément.
Les interfaces entre outils prolongent cette question : un consommateur externe peut continuer à attendre un ancien champ. La suppression d’une branche locale doit tenir compte des contrats encore utilisés.
| Dette | Signe concret | Preuve de sortie |
|---|---|---|
| Code | Deux parcours permanents | Branche ancienne supprimée |
| Tests | Matrice de variantes devenue opaque | Cas finaux et protections conservés |
| Données | Formats incompatibles | Migration et compatibilité vérifiées |
| Configuration | Flag sans propriétaire | Décision, archivage et références revus |
Un lancement terminé, trois consommateurs encore actifs
Prenons un exemple hypothétique. Un SaaS active un nouveau panier pour tous ses clients web. Le flag reste présent dans le frontend, le service d’API et une application mobile dont certaines anciennes versions sont encore utilisées. L’équipe propose de supprimer la clé de configuration puisque la fonctionnalité est « lancée ».
Le frontend récent utilise la valeur de repli « nouveau ». L’API et l’ancien mobile utilisent « ancien ». Si la clé disparaît, les comportements divergent. La réussite du lancement web ne prouve donc pas la disparition des consommateurs ni la sûreté du repli.
L’équipe liste les références, retire d’abord la branche ancienne dans les composants qu’elle peut déployer, puis vérifie les versions effectivement en circulation. Le mobile reçoit une stratégie explicite de compatibilité ou de fin de support, avec son propre calendrier. La configuration reste tant que des consommateurs légitimes en ont besoin.
Cette procédure peut prendre plus longtemps qu’un clic dans la console, mais elle rend la fin du lancement vérifiable. Elle permet aussi de distinguer une dette de code supprimable d’une contrainte de compatibilité encore réelle.
Un registre réduit, mais vivant
Conserver pour chaque flag : clé, type, propriétaire, objectif, consommateurs, valeur par défaut, populations autorisées, date de revue et condition de suppression. Les informations les plus utiles sont celles qui permettent de prendre une décision. Un historique de tous les clics sans propriétaire n’aide pas à nettoyer.
Le registre peut être proche du code pour les informations stables et proche du système de configuration pour l’exposition courante. Les deux doivent être reliés par la même clé. La recherche de références dans le dépôt donne une première vue, mais les noms construits dynamiquement et les consommateurs externes demandent une vérification supplémentaire.
Lorsqu’un flag devient ancien, ouvrir une tâche précise : supprimer la branche A dans le service X après vérification Y. « Nettoyer les flags » entretient une liste sans résultat. Le propriétaire doit pouvoir trancher entre suppression, prolongation justifiée et requalification en mécanisme permanent.
Retirer un flag par étapes vérifiables
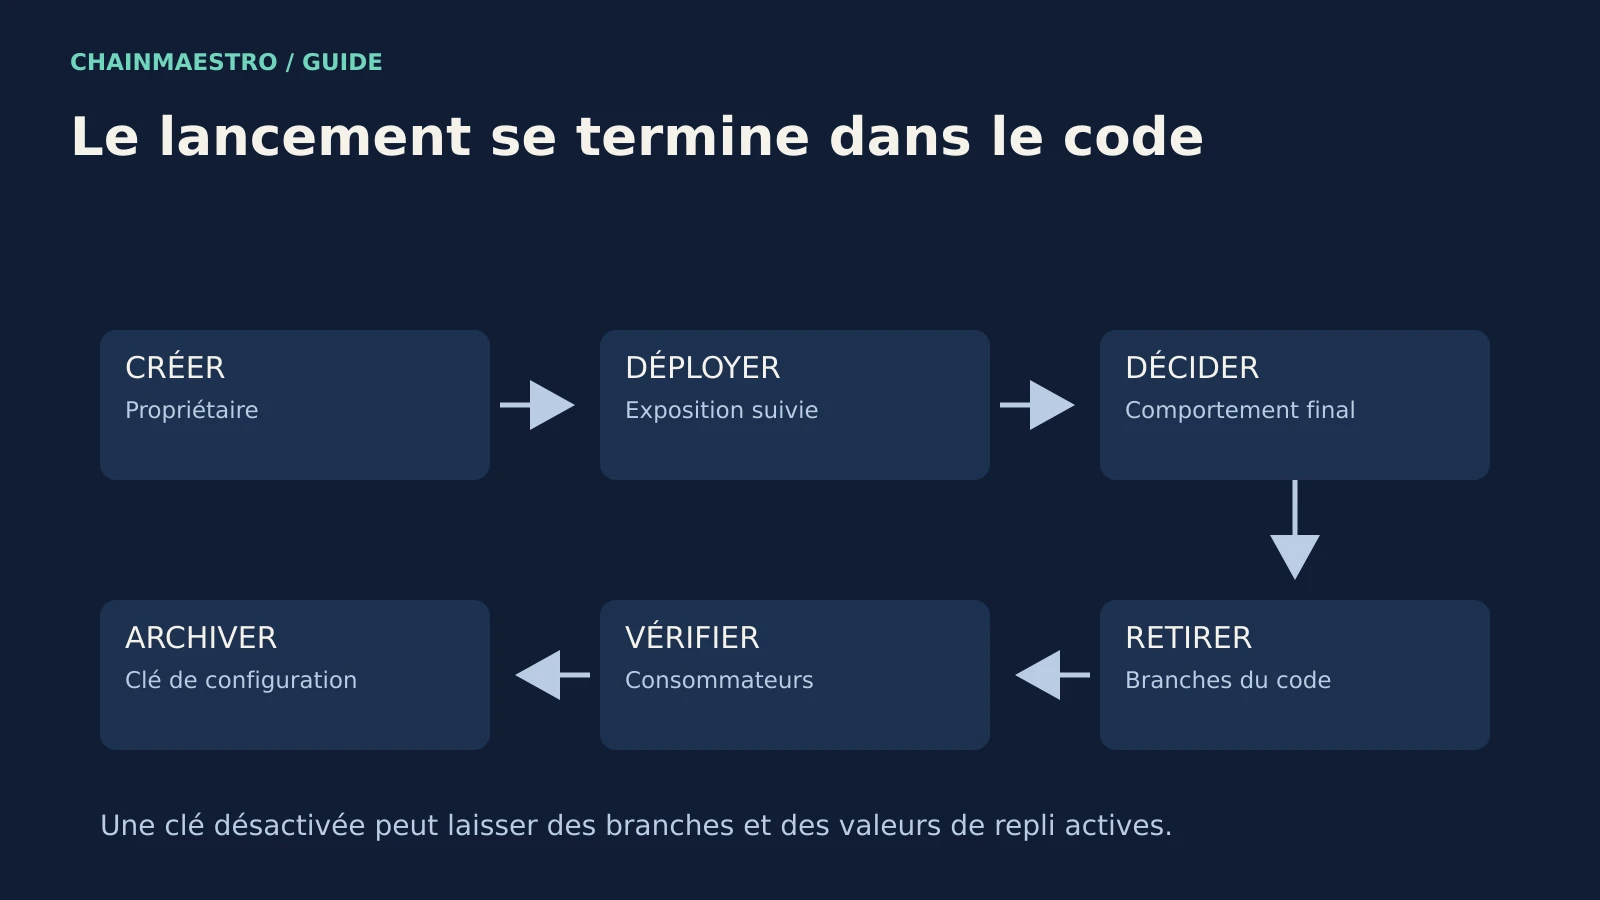
- Confirmer la décision produit. Choisir le comportement final et vérifier les indicateurs de protection.
- Inventorier les consommateurs. Code, jobs, clients mobiles, scripts et intégrations peuvent lire la même clé.
- Tester l’absence de configuration. Connaître le repli et les conséquences d’une panne du service de flags.
- Supprimer les branches devenues inutiles. Conserver les tests du comportement final et des erreurs pertinentes.
- Déployer et observer. Vérifier la version réellement servie et la fin des évaluations attendues.
- Archiver ou retirer la clé. Le choix suit le cycle du système utilisé, une fois les consommateurs compatibles.
Le coût de l’automatisation inclut cette maintenance : un workflow peut avoir conservé une dépendance à une ancienne variante. Une suppression propre améliore la vitesse des changements suivants, même si elle ne crée aucune nouvelle fonctionnalité visible.
Un flag n’est pas toujours une autorisation
Un flag évalué côté navigateur peut être observable ou modifiable par un utilisateur. Une restriction d’accès à une ressource doit être appliquée côté serveur avec un contrôle adapté. Masquer un bouton ne protège pas l’API correspondante. Le flag peut piloter l’expérience ; l’autorisation protège l’action.
Les paramètres de segmentation peuvent également manipuler des données personnelles. Collecter un attribut simplement pour faciliter une cible doit être justifié. Un identifiant stable et un groupe produit peuvent suffire là où l’équipe envisage d’envoyer un profil détaillé.
Le travail de sécurité sur les systèmes automatisés rappelle cette séparation entre commande d’interface et pouvoir effectif. Une coupure opérationnelle doit aussi rester testable : qui peut l’activer, avec quelle preuve et quel comportement après action ?
Mesurer la dette sans récompenser les suppressions aveugles
Le nombre de flags anciens aide à repérer un stock, mais supprimer une clé utile pour améliorer ce nombre dégrade le produit. Suivre plutôt la part avec propriétaire, la durée après décision et les branches effectivement retirées. Une exception documentée vaut mieux qu’une suppression qui rend un rollback impossible.
Pour la prochaine revue, choisir trois flags de lancement activés partout et vérifier leurs consommateurs. L’un d’eux peut sans doute disparaître ; un autre révélera peut-être une dépendance encore active. Dans les deux cas, l’équipe remplace une incertitude par une décision.
Sources et références
Source primaire consultée le 1er octobre 2026 : Unleash, Feature flags, pour les types, états et étapes de vie. Le cas SaaS est hypothétique. La procédure doit être adaptée aux valeurs de repli et aux consommateurs du système utilisé.