Ce qu’il faut retenir
- SPF, DKIM et DMARC contrôlent des éléments différents de l’authentification ; leur présence dans le DNS ne prouve pas qu’un message réel passe les contrôles.
- Tester chaque service émetteur et examiner les en-têtes reçus permet de vérifier l’alignement avec le domaine visible dans le champ From.
- Une authentification correcte ne garantit pas la boîte de réception : réputation, plaintes, destinataires et contenu restent déterminants.
La newsletter part, le prestataire annonce « livré » et le client ne voit rien. L’équipe vérifie trois enregistrements DNS, tous présents, puis conclut à un problème de filtre. Il manque pourtant une étape : observer un message reçu, émis par le service réellement utilisé, et vérifier quelle identité le destinataire a authentifiée.
La délivrabilité se mesure sur une chaîne. Acceptation par un relais, acceptation par le serveur destinataire et placement dans la boîte principale sont trois événements différents. Un rapport de campagne peut prouver le second sans renseigner le troisième. Ce guide propose une recette technique reproductible avant d’augmenter les volumes.
Comprendre les identités derrière un email
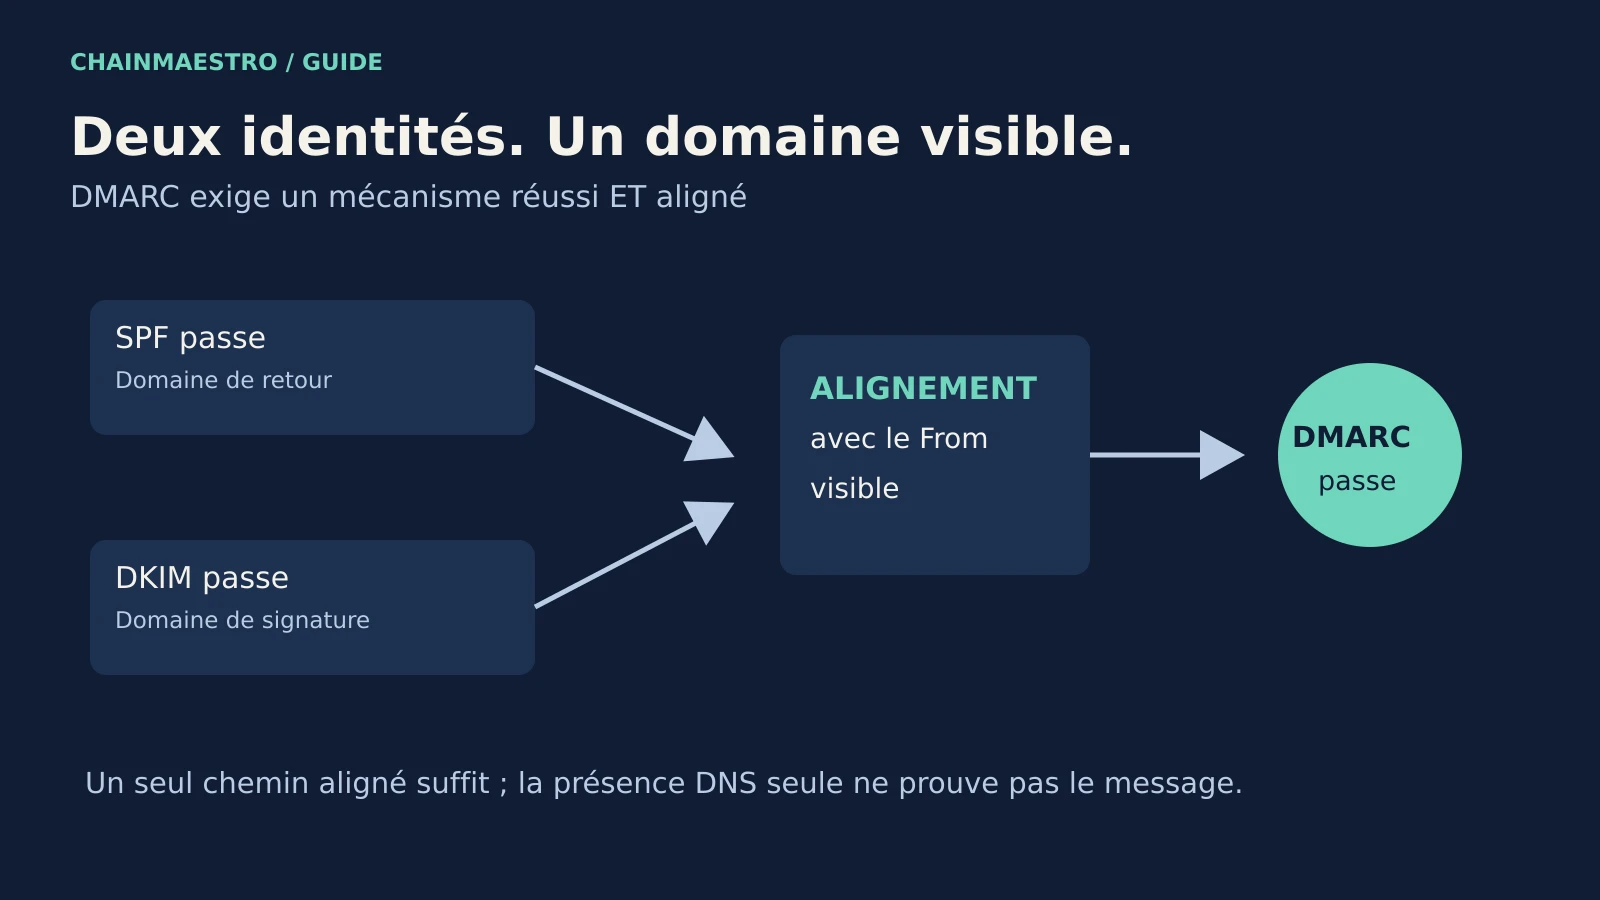
SPF indique quels serveurs peuvent envoyer pour le domaine de l’enveloppe SMTP. Ce domaine, utilisé notamment pour les retours d’erreur, peut différer de l’adresse affichée à l’utilisateur. Ajouter un service au SPF d’un domaine ne garantit donc pas que tous ses messages seront reconnus comme venant de votre marque.
DKIM ajoute une signature cryptographique au message. Le destinataire utilise une clé publiée dans le DNS pour vérifier cette signature. Le domaine de signature, repérable dans le paramètre d=, constitue une autre identité. Une signature valide d’un domaine appartenant au prestataire ne suffit pas à établir l’alignement de votre domaine visible.
DMARC relie l’authentification au domaine du champ From. Il peut réussir via SPF ou DKIM, à condition que le mécanisme correspondant passe et que son domaine soit aligné selon le mode configuré. Il accompagne cette vérification d’une politique et de rapports. Ne confondez pas le résultat d’un mécanisme avec l’identité qu’il protège.
Les consignes officielles de Gmail pour les expéditeurs, consultées le 1er octobre 2026, distinguent expéditeurs ordinaires et gros volumes vers les comptes personnels Gmail. Elles exigent notamment SPF et DKIM ainsi que DMARC pour les expéditeurs concernés par le seuil de gros volume. Les obligations exactes et leur périmètre doivent être relus chez chaque destinataire.
Recenser tous les chemins d’envoi
Le service marketing n’est souvent qu’un émetteur parmi d’autres. Ajoutez les factures, les mots de passe, les notifications produit, le support, les formulaires et les outils de prospection. Notez pour chaque chemin le domaine visible, le domaine de retour, le domaine DKIM, le prestataire et le propriétaire interne.
Les scénarios d’email marketing automatisé compliquent cet inventaire : une relance peut partir d’une plateforme différente de l’email initial. La configuration correcte d’un outil ne couvre pas automatiquement les autres.
| Chemin | Test à réaliser | Preuve à conserver |
|---|---|---|
| Notification produit | Déclencher un événement réel de test | Message reçu et Authentication-Results |
| Campagne | Envoyer à des boîtes de contrôle autorisées | Signature, domaine de retour, désinscription |
| Support | Répondre depuis l’outil habituel | Résultats après le traitement de l’outil |
| Transfert | Observer une redirection représentative | Identités et signatures encore valides |
Un transfert peut modifier les conditions de vérification : SPF porte sur le serveur qui remet le message, tandis qu’une signature DKIM peut survivre si le contenu signé reste intact. Les passerelles qui ajoutent des mentions ou réécrivent le message peuvent affecter la signature. Il faut traiter ce chemin comme un cas particulier, sans conclure trop vite à une usurpation.
La recette doit examiner le message reçu
- Choisir des boîtes de contrôle. Utiliser plusieurs fournisseurs représentatifs de votre audience, avec des destinataires qui ont accepté le test.
- Déclencher chaque flux. Employer le vrai domaine et la vraie configuration, avec un contenu de test identifiable. Un envoi manuel depuis un compte personnel n’est pas représentatif.
- Ouvrir la source du message. Relever les résultats SPF, DKIM et DMARC rapportés par le système de réception de confiance.
- Comparer les domaines. Vérifier l’alignement et le mode retenu, sans se contenter d’un simple « pass » hors contexte.
- Vérifier les autres signaux. Contrôler TLS, format, retours d’erreur et mécanisme de désinscription applicable au flux.
- Archiver une preuve minimale. Date, chemin, identifiant de message, résultat et configuration testée permettent de refaire le diagnostic.
Des en-têtes copiés d’un message ne doivent pas être interprétés sans connaître leur provenance : une chaîne peut contenir plusieurs blocs de résultats ajoutés par des relais. Le résultat pertinent est celui du destinataire ou de sa passerelle de confiance. Les outils d’analyse aident à lire ; ils ne remplacent pas l’identification du système qui a produit la preuve.
Un SPF valide et un DMARC en échec
Voici un exemple hypothétique. Une entreprise envoie une notification depuis contact@atelier.example. Le prestataire utilise un domaine de retour qui lui appartient et signe avec son propre domaine. SPF passe, DKIM passe, mais aucun des deux domaines n’est aligné avec atelier.example. Le destinataire rapporte un échec DMARC.
L’équipe pourrait ajouter des adresses IP au SPF de atelier.example. Ce changement ne résout pas le problème si le prestataire continue d’utiliser son domaine de retour. La correction consiste à configurer un domaine DKIM aligné ou un domaine d’enveloppe adapté au service, puis à refaire un envoi. La preuve attendue est le résultat du nouveau message reçu.
Un autre flux du même produit peut déjà fonctionner. Ce contraste aide à localiser l’erreur : domaine de signature ou paramétrage propre à la notification, plutôt qu’une panne générale du DNS. Les intégrations entre outils doivent donc inclure la recette des identités d’envoi, au même titre que le statut HTTP de leur API.
Durcir DMARC après l’inventaire
Passer à une politique plus stricte avant d’avoir trouvé les émetteurs légitimes peut bloquer des factures ou des messages de support. Une phase d’observation permet de rapprocher les rapports agrégés des services connus. Donner un propriétaire aux sources inconnues, vérifier les faibles volumes et contrôler les sous-domaines utilisés.
Les rapports signalent des résultats d’authentification ; ils ne mesurent pas la satisfaction des destinataires ni le placement exact dans l’interface. Ils peuvent aussi contenir des données opérationnelles sensibles. Leur collecte, leur conservation et leur accès doivent rester proportionnés au diagnostic.
Après une modification, mesurer les erreurs par fournisseur et par flux. Une moyenne globale peut masquer un problème sur le service de réinitialisation de mot de passe, même si la newsletter dominante fonctionne. L’automatisation décrite dans notre article sur le ROI des outils marketing gagne à intégrer ces coûts de maintenance et de recette.
Ce que trois contrôles réussis ne prouvent pas
Une campagne authentifiée peut encore être classée comme indésirable. Un destinataire qui ne reconnaît pas l’expéditeur, une liste ancienne ou une pression excessive peuvent dégrader la réputation. Les règles de Gmail mentionnent aussi des exigences de plaintes, de DNS et de désinscription, selon le cas. L’authentification fournit un socle ; elle n’achète pas l’attention du lecteur.
La prochaine action utile consiste à prendre un email produit important et à conserver ses en-têtes reçus sur deux fournisseurs. Si personne ne peut expliquer les domaines authentifiés, résoudre cette incertitude avant de lancer une campagne plus large.
Sources et références
Source primaire consultée le 1er octobre 2026 : Gmail, Email sender guidelines, pour les exigences d’envoi ; RFC 7208, RFC 6376 et RFC 9989 pour les mécanismes et l’alignement. L’exemple est hypothétique ; les recommandations portent sur la recette des flux, sans promettre un placement en boîte principale.